До 13 грудня 2026 року — 3 місяці. Чи встигне небанківський фінсектор виконати вимоги НБУ з кіберзахисту?
Саме тоді завершується перехідний період за Постановою НБУ №143. До цієї дати страховики, кредитні спілки, фінансові компанії та ломбарди мають привести діяльність у відповідність до нових вимог з інформаційної безпеки та кіберзахисту.
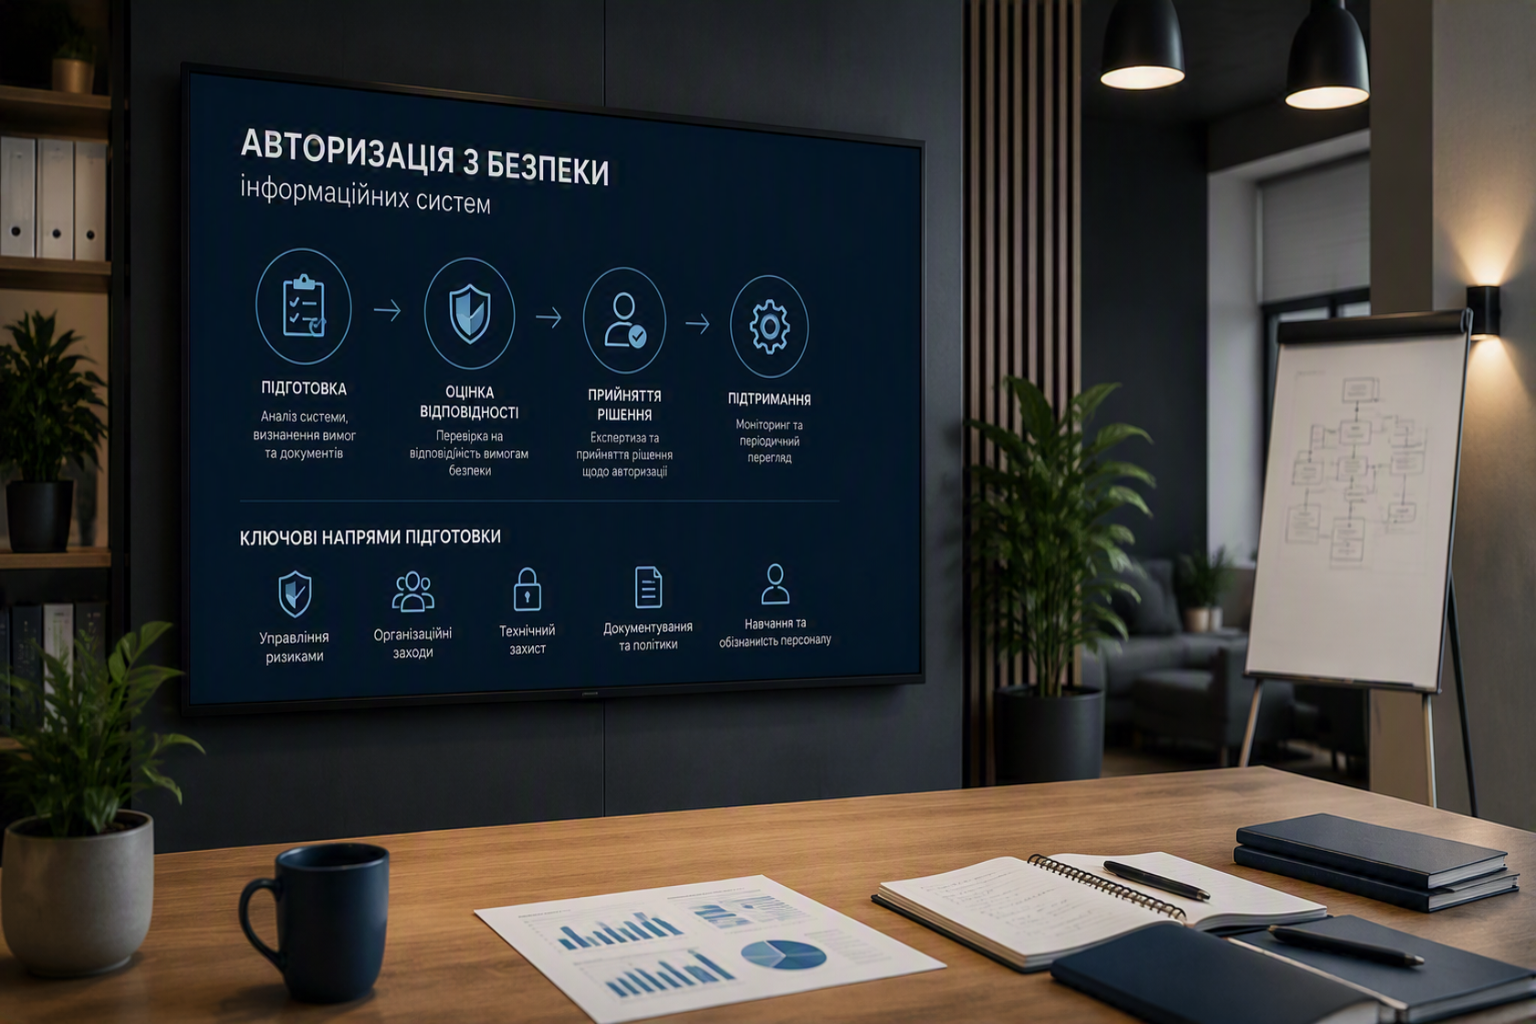
Ключова зміна — фокус зміщено з «встановити засоби захисту» на «керувати безпекою».
ІБ має стати частиною системи управління установою, а не окремою функцією ІТ. Що це означає на практиці:
Поширена помилка — одразу шукати «рішення під 143-тю».
Жоден окремий продукт Положення не закриває. Потрібне поєднання процесів, документів і кількох класів технічних засобів. Без розуміння, де саме прогалини, купується або зайве, або не те.
Робоча послідовність:
Так ви отримуєте відповідь не лише на питання «що впровадити», а й «чому саме це» та «чим підтвердити виконання вимог».
Оцінка відповідності — найшвидший етап. Далі йдуть погодження бюджету, закупівля, впровадження й тестування. І ви краще за будь-кого знаєте, скільки ці процеси займають саме у вашій організації.
Не впевнені, наскільки ваша інфраструктура відповідає вимогам Постанови №143?
Запишіться на безкоштовну консультацію з експертами АМ Інтегратор Груп. Допоможемо оцінити поточний стан, визначити критичні прогалини та скласти реалістичний план на три місяці, що залишилися